Dấu hiệu sớm của một website bị hack thường là cảnh báo từ Google hoặc trình duyệt, người dùng lạ xuất hiện trong trang quản trị, hay khách báo máy diệt virus chặn trang. Việc đầu tiên không phải xoá ngay mà là ghi lại hiện tượng, khoá truy cập, rồi mới dọn. Làm đúng thứ tự trong 24 giờ đầu giúp bạn bớt thiệt hại và biết lối vào của kẻ xấu để bịt.
Bài này thuộc chuỗi về giữ website WordPress nhỏ an toàn và nhanh. Phần trước, chống dò mật khẩu đăng nhập WordPress, nói về cách giảm nguy cơ; bài này bàn về lúc sự cố đã xảy ra. Nếu muốn bản tóm tắt tám bước, bạn có thể xem thêm bài website nghi nhiễm mã độc: 8 bước xử lý bình tĩnh.
Dấu hiệu nào cho thấy website có thể đã bị hack?
Tài liệu “My site was hacked” của WordPress.org nêu các chỉ dấu rõ ràng:
- Website bị Google, Bing… đưa vào danh sách đen.
- Website bị gắn cờ phát tán mã độc.
- Người đọc phàn nàn phần mềm diệt virus trên máy họ báo trang của bạn.
- Có thông báo trang của bạn bị dùng để tấn công trang khác.
- Xuất hiện hành vi không do bạn cho phép, ví dụ tạo người dùng mới.
- Mở trang lên là thấy nội dung bị sửa.
Các dấu hiệu nhẹ hơn như trang đột nhiên chậm hay chuyển hướng sang trang lạ chưa chắc là hack, nhưng đủ lý do để kiểm tra.
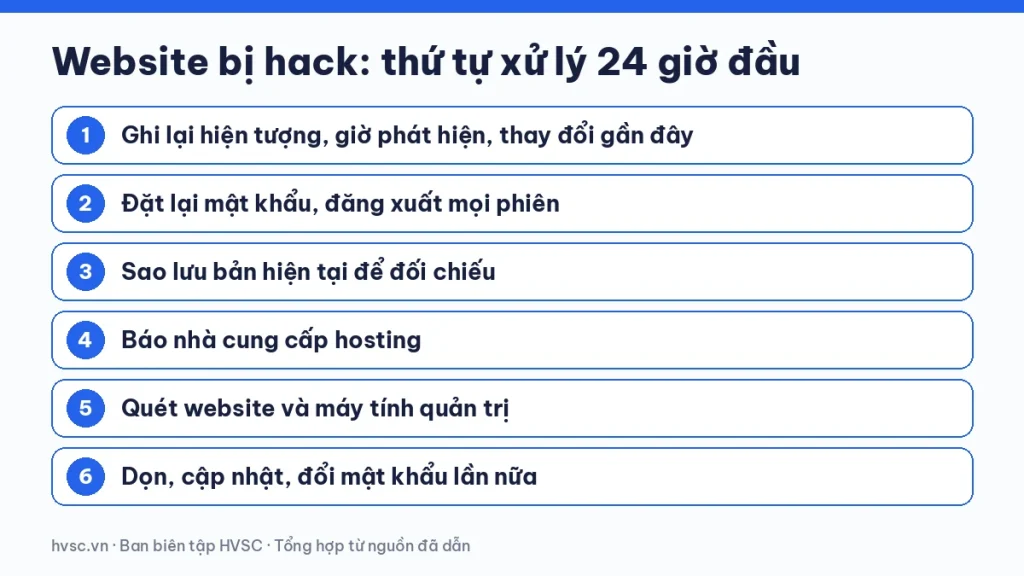
Giờ đầu tiên: bình tĩnh và ghi lại những gì đang xảy ra
Hướng dẫn của WordPress.org đặt “ghi chép” lên trước nhất. Hãy viết ra:
- Bạn thấy hiện tượng gì khiến bạn nghĩ đã bị hack?
- Bạn phát hiện lúc mấy giờ, theo múi giờ nào?
- Gần đây bạn đã làm gì: cài plugin mới, sửa giao diện, đổi widget?
Chụp màn hình các cảnh báo, lưu thông tin về nơi đặt website (nhà cung cấp hosting, phiên bản PHP). Tài liệu gọi đây là nền tảng của một “báo cáo sự cố”; dù tự xử lý hay nhờ chuyên gia, bản ghi này đều có ích.
Vài giờ tiếp theo: khoá cửa và giữ bản sao
Theo WordPress.org, khi xác định bị hack hãy khoá hệ thống để hạn chế thay đổi thêm:
- Đặt lại mật khẩu tất cả người dùng, nhất là quản trị viên. Đừng quên các điểm vào khác: FTP/SFTP, trang quản trị hosting và cơ sở dữ liệu.
- Đăng xuất mọi phiên đang mở bằng cách tạo bộ khoá bí mật mới trong
wp-config.php. Làm vậy sẽ buộc mọi người đang đăng nhập phải đăng nhập lại. - Sao lưu ngay, kể cả khi bản hiện tại đã nhiễm. Tài liệu khuyên chụp thêm một bản trước khi dọn, vì nếu sự cố nghiêm trọng hơn thì ít nhất còn bản để đối chiếu.
- Báo nhà cung cấp hosting. Họ có thể xác nhận đó có phải là bị hack không, hay chỉ là gián đoạn dịch vụ, và nếu dùng chung máy chủ thì các trang khác cũng có thể bị ảnh hưởng.
Cuối ngày đầu: quét, dọn và kiểm tra máy của chính bạn
WordPress.org lưu ý rằng không công cụ quét nào đủ một mình; dùng cả công cụ quét từ bên ngoài lẫn công cụ quét ngay trong ứng dụng sẽ tăng cơ hội phát hiện. Quan trọng không kém là quét máy tính của bạn: nhiều vụ tấn công bắt đầu từ phần mềm độc hại trên máy người quản trị, nơi chúng lén lấy thông tin đăng nhập FTP hay /wp-admin. Hướng dẫn CISA về mã độc cũng khuyên giữ phần mềm diệt virus và bản vá luôn cập nhật, dùng tài khoản có quyền hạn chế khi lướt web.
Khi dọn:
- Ưu tiên khôi phục từ bản sao lưu sạch nếu có.
- Nếu cài lại lõi WordPress hay plugin, dùng đúng phiên bản đang chạy; chọn bản cũ hơn hoặc mới hơn có thể làm hỏng site, theo tài liệu.
- Kiểm tra kỹ tập tin
.htaccessvà thư mụcwp-content(chứa giao diện, plugin), vì đây là nơi kẻ xấu hay sửa. - Chỉ lấy plugin và giao diện từ nguồn đáng tin; tài liệu “Hardening WordPress” khuyên giới hạn trong kho WordPress.org hoặc các hãng quen biết.
Sau khi sạch, cập nhật WordPress lên bản mới và đổi mật khẩu lần nữa, vì mật khẩu đổi lúc còn nhiễm có thể đã bị lộ. Cân nhắc đổi cả tài khoản cơ sở dữ liệu và cập nhật lại wp-config.php.
Làm gì để không lặp lại?
- Mật khẩu dài, riêng cho từng nơi, kèm xác thực hai bước cho trang quản trị.
- Dùng SFTP thay cho FTP thường nếu hosting hỗ trợ.
- Khoá quyền tập tin chặt hết mức, chỉ mở quyền ghi nơi thật cần.
- Luôn cập nhật; bản cũ của WordPress không còn nhận cập nhật bảo mật.
- Đăng ký công cụ quản trị website của công cụ tìm kiếm để nhận cảnh báo sớm.
- Lịch sao lưu định kỳ và thử khôi phục.
Tài liệu “Hardening WordPress” nhắc rằng bảo mật là giảm rủi ro chứ không loại bỏ hoàn toàn rủi ro.
Phần tiếp theo trong chuỗi: Chuyển WordPress sang máy chủ mới: bản kiểm tra trước khi trỏ tên miền (sắp đăng ngày 24/11/2026).
Câu hỏi thường gặp
Nên xoá hết rồi cài lại website không?
Chỉ khi không còn cách nào khác. WordPress.org nhận định nhiều trường hợp không thể xoá sạch; có thể cài lại từng phần đúng phiên bản mà không ảnh hưởng toàn bộ.
Mất khả năng đăng nhập quản trị thì làm sao?
Có thể đặt lại thông qua công cụ cơ sở dữ liệu mà nhà cung cấp hosting cung cấp, hoặc đổi email của tài khoản rồi dùng chức năng quên mật khẩu, theo hướng dẫn của WordPress.org.
Bao lâu thì website hết bị cảnh báo?
Không có thời hạn cố định; tuỳ công cụ nào đã gắn cờ. Hãy đăng ký trang quản trị của từng công cụ tìm kiếm để gửi yêu cầu xem xét lại sau khi dọn sạch.
Có nên nhờ chuyên gia không?
Nên nếu website phục vụ kinh doanh hoặc bạn không rõ phạm vi lây nhiễm. Bạn cũng có thể hỏi diễn đàn “Hacked or Malware” của WordPress.org.
Thông tin mang tính tham khảo: bài tổng hợp từ các nguồn công khai ghi ở cuối bài, tra cứu tháng 10/2026. Hãy đối chiếu trang chính thức trước khi áp dụng.
Nguồn tham khảo
- WordPress.org — FAQ My site was hacked
- WordPress Developer Resources — Hardening WordPress
- CISA — Protecting Against Malicious Code
Cần tư vấn website, phần mềm hoặc bảo mật?
Mô tả bài toán, kỹ thuật HVSC trao đổi phạm vi và phương án phù hợp với doanh nghiệp.
Câu hỏi thường gặp
Nên xoá hết rồi cài lại website không?
Chỉ khi không còn cách nào khác. WordPress.org nhận định nhiều trường hợp không thể xoá sạch; có thể cài lại từng phần đúng phiên bản mà không ảnh hưởng toàn bộ.
Mất khả năng đăng nhập quản trị thì làm sao?
Có thể đặt lại thông qua công cụ cơ sở dữ liệu mà nhà cung cấp hosting cung cấp, hoặc đổi email của tài khoản rồi dùng chức năng quên mật khẩu, theo hướng dẫn của WordPress.org.
Bao lâu thì website hết bị cảnh báo?
Không có thời hạn cố định; tuỳ công cụ nào đã gắn cờ. Hãy đăng ký trang quản trị của từng công cụ tìm kiếm để gửi yêu cầu xem xét lại sau khi dọn sạch.
Có nên nhờ chuyên gia không?
Nên nếu website phục vụ kinh doanh hoặc bạn không rõ phạm vi lây nhiễm. Bạn cũng có thể hỏi diễn đàn "Hacked or Malware" của WordPress.org.
 ▶
 ▶
 ▶
 ▶
 ▶
 ▶