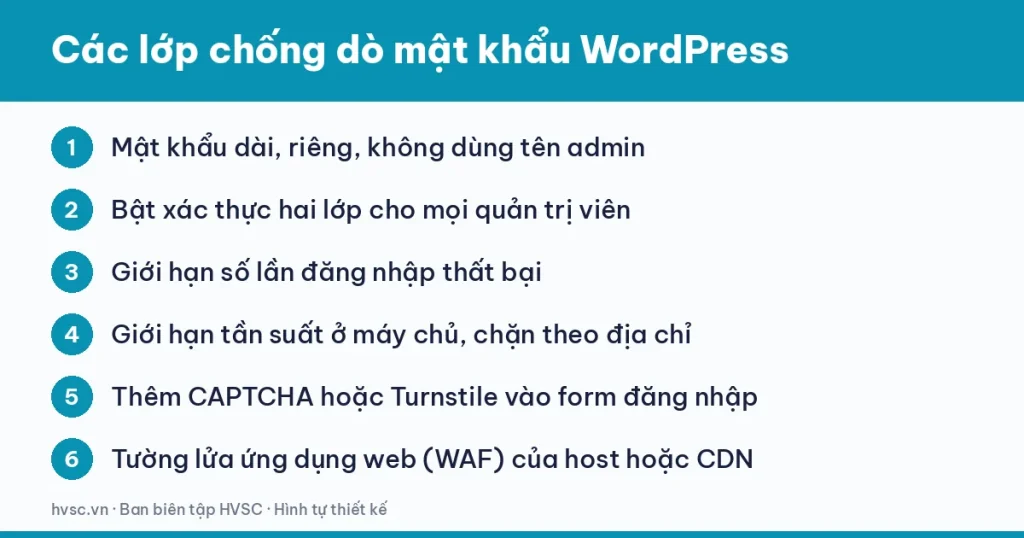
Cách bảo vệ trang đăng nhập WordPress hiệu quả là xếp nhiều lớp: mật khẩu dài và riêng, xác thực hai lớp, giới hạn số lần thử, giới hạn tần suất ở máy chủ và tường lửa ở lớp ngoài. Đổi địa chỉ đăng nhập chỉ nên coi là việc phụ. Bài này là một phần của chuỗi bắt đầu từ danh sách việc bảo trì WordPress theo quý.
Nội dung dựa trên tài liệu “Brute Force Attacks” và “Hardening WordPress” của WordPress.org, đối chiếu với OWASP Top Ten.
Tấn công dò mật khẩu hoạt động ra sao?
Theo tài liệu WordPress, brute force là kiểu tấn công thử đi thử lại các cặp tên đăng nhập và mật khẩu cho đến khi trúng. Việc thử diễn ra tự động và thường đến từ mạng máy tính bị chiếm quyền, nên dù mọi lần thử đều thất bại, lượng truy cập cũng đủ làm website chậm hoặc sập. OWASP, tổ chức công bố danh sách rủi ro bảo mật web, hiện đang ở phiên bản Top 10 năm 2025. Tài liệu của họ xếp lỗi kiểm soát truy cập và xác thực yếu vào nhóm cần chú ý.
Mật khẩu và xác thực hai lớp cần làm thế nào?
Đây là lớp đầu và ít tốn kém:
- Mật khẩu dài, riêng, nên do trình quản lý mật khẩu tạo. Tránh từ điển và thông tin cá nhân. WordPress hiển thị thanh đo độ mạnh khi bạn đổi mật khẩu.
- Không dùng tên đăng nhập “admin” hay “webmaster”, và hạn chế số tài khoản quản trị.
- Bật xác thực hai lớp cho mọi quản trị viên. Lõi WordPress chưa có sẵn, nên cần plugin hoặc dịch vụ đăng nhập riêng. Cách bật ở các nền tảng khác nằm trong bài xác thực hai lớp bật ở đâu.
Giới hạn lần thử và tần suất như thế nào?
Tài liệu nêu ba cách. Cách đầu: plugin bảo mật giới hạn số lần đăng nhập. Vì plugin chạy bằng PHP nên máy chủ vẫn tốn tài nguyên khi bị tấn công mạnh, do đó cách ưu tiên là giới hạn ở tầng máy chủ hoặc lớp ngoài nếu có. Cách tiếp theo: giới hạn tần suất truy cập ngay ở máy chủ: ví dụ cấu hình Nginx dùng limit_req cho wp-login.php và xmlrpc.php. Cách thứ ba: thêm thử thách vào form đăng nhập, như Cloudflare Turnstile hoặc reCAPTCHA, để làm chậm các chương trình tự động.
Bạn nên thử cấu hình trên môi trường thử trước, vì sai cấu hình có thể chặn nhầm chính mình hoặc làm hỏng plugin dùng AJAX.
Có nên đổi lối vào hoặc chặn theo địa chỉ?
Tài liệu nói thẳng: ẩn địa chỉ đăng nhập có thể giảm lượng truy cập rác nhưng không nên là biện pháp bảo vệ độc lập. Nếu muốn giới hạn theo địa chỉ IP, bạn có thể cho phép riêng một số địa chỉ vào wp-login.php ở cấu hình Apache hoặc Nginx. Tài liệu cũng cảnh báo các cách cũ như viết lại luật trong .htaccess, danh sách chặn quốc gia hay đặt mật khẩu cho toàn bộ /wp-admin có thể không ổn định, làm hỏng plugin hoặc gây khó chịu cho người dùng. Hãy giới hạn hẹp vào /wp-login.php và /xmlrpc.php, và ghi lại các trường hợp ngoại lệ.
Nếu không dùng XML-RPC, hãy tắt nó. Nếu có dùng, hãy hạn chế và giới hạn tần suất.
Khi nào cần tường lửa ở lớp ngoài?
Tường lửa ứng dụng web (WAF) của nhà cung cấp hosting hoặc CDN như Cloudflare, Sucuri có thể chặn địa chỉ xấu và đăng nhập tự động trước khi chúng chạm đến máy chủ, có quản lý bot và giới hạn tần suất cho trang đăng nhập và XML-RPC. Với website nhỏ có nhiều lượt dò mật khẩu, đây thường là lớp đáng đầu tư. Hãy kiểm tra với nhà cung cấp hosting xem đã có sẵn dịch vụ này chưa.
Sau khi bật các lớp bảo vệ, hãy kiểm tra nhật ký đăng nhập hằng tuần và đặt cảnh báo nếu có nhiều lần thất bại bất thường. Nếu website đã có dấu hiệu bị xâm nhập, đọc tiếp website nhiễm mã độc: 8 bước xử lý.
Danh sách nhanh để bắt đầu hôm nay
- Đổi mọi mật khẩu quản trị sang mật khẩu dài, riêng.
- Đổi tên đăng nhập “admin” nếu còn dùng.
- Bật xác thực hai lớp.
- Cài giới hạn lần thử hoặc bật WAF.
- Tắt XML-RPC nếu không cần.
- Sao lưu trước khi đổi cấu hình, theo hướng dẫn trong bài trụ.
Phần tiếp theo trong chuỗi: Website bị hack: dấu hiệu sớm và thứ tự xử lý trong 24 giờ đầu (sắp đăng ngày 15/11/2026).
Câu hỏi thường gặp
Brute force là gì?
Là cách tấn công tự động thử liên tục nhiều cặp tên đăng nhập và mật khẩu cho đến khi trúng. Theo tài liệu WordPress, các cuộc tấn công này thường đến từ mạng máy tính bị chiếm quyền, nên chỉ cần nhiều lần thử thất bại cũng có thể làm website quá tải.
Đổi địa chỉ trang đăng nhập có đủ an toàn không?
Không. Tài liệu WordPress nói ẩn địa chỉ đăng nhập có thể giảm lượng truy cập rác nhưng không nên là lớp bảo vệ độc lập.
WordPress có sẵn xác thực hai lớp không?
Lõi WordPress chưa có sẵn, bạn cần thêm bằng plugin hoặc dịch vụ đăng nhập tập trung.
Chặn theo quốc gia có nên không?
Tài liệu khuyên tránh danh sách chặn quốc gia vĩnh viễn vì có thể chặn nhầm người dùng thật và khó duy trì.
Thông tin mang tính tham khảo: nội dung tổng hợp từ 3 nguồn chính thống nêu bên dưới, theo tình trạng tại thời điểm tra cứu (10/2026). Hãy kiểm tra lại trên trang chính thức trước khi quyết định. Cập nhật 06/11/26.
Nguồn tham khảo
- WordPress — Brute Force Attacks: https://developer.wordpress.org/advanced-administration/security/brute-force/
- WordPress — Hardening WordPress: https://developer.wordpress.org/advanced-administration/security/hardening/
- OWASP — Top Ten: https://owasp.org/www-project-top-ten/
Cần tư vấn website, phần mềm hoặc bảo mật?
Mô tả bài toán, kỹ thuật HVSC trao đổi phạm vi và phương án phù hợp với doanh nghiệp.
Câu hỏi thường gặp
Brute force là gì?
Là cách tấn công tự động thử liên tục nhiều cặp tên đăng nhập và mật khẩu cho đến khi trúng. Theo tài liệu WordPress, các cuộc tấn công này thường đến từ mạng máy tính bị chiếm quyền, nên chỉ cần nhiều lần thử thất bại cũng có thể làm website quá tải.
Đổi địa chỉ trang đăng nhập có đủ an toàn không?
Không. Tài liệu WordPress nói ẩn địa chỉ đăng nhập có thể giảm lượng truy cập rác nhưng không nên là lớp bảo vệ độc lập.
WordPress có sẵn xác thực hai lớp không?
Lõi WordPress chưa có sẵn, bạn cần thêm bằng plugin hoặc dịch vụ đăng nhập tập trung.
Chặn theo quốc gia có nên không?
Tài liệu khuyên tránh danh sách chặn quốc gia vĩnh viễn vì có thể chặn nhầm người dùng thật và khó duy trì.
 ▶
 ▶
 ▶
 ▶
 ▶
 ▶