Website đang chạy khác hẳn website mới dựng: mỗi giờ đều có khách, đơn hàng, biểu mẫu. Vì vậy nhiều chủ web rơi vào thế khó. Không cập nhật thì plugin cũ thành lỗ hổng, còn cập nhật thì sợ vỡ giao diện hay mất đơn. Cách thoát là biến việc cập nhật thành quy trình có kiểm soát thay vì một cú bấm. Bài này mô tả quy trình đó cho WordPress, cùng các lớp bảo mật cơ bản nên có sẵn.
Vì sao website cũ dễ bị tấn công
Phần lớn vụ chèn mã độc vào website WordPress không đến từ “hacker nhắm riêng một doanh nghiệp”. Các công cụ tự động quét hàng loạt website để tìm phiên bản plugin, giao diện hoặc lõi còn lỗ hổng đã được công bố, rồi tấn công website nào khớp. Ba nguồn rủi ro thường gặp:
- Plugin, giao diện lâu không cập nhật hoặc đã bị tác giả ngừng phát triển.
- Plugin, giao diện bẻ khoá tải từ nguồn không chính thức, có thể kèm sẵn cửa hậu.
- Tài khoản quản trị yếu hoặc không giới hạn số lần đăng nhập sai.
Quy trình nâng cấp có kiểm soát
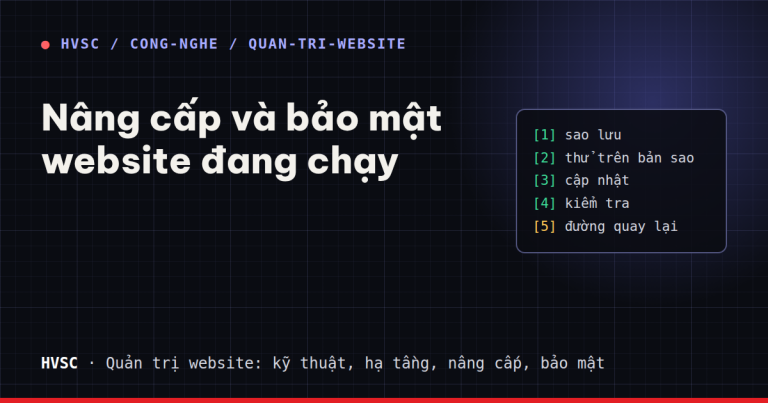
- Kiểm kê trước. Ghi lại phiên bản WordPress, PHP, danh sách plugin và giao diện, plugin nào quan trọng với doanh thu (thanh toán, đặt hàng, form).
- Sao lưu tệp và cơ sở dữ liệu. Ngay trước khi cập nhật, tạo bản sao lưu mới, lưu ở nơi khác máy chủ website. Kiểm tra bản đó mở được.
- Thử trên bản sao. Dựng bản sao website (môi trường thử), cập nhật ở đó và kiểm tra giao diện, giỏ hàng, thanh toán, biểu mẫu trên cả điện thoại và máy tính.
- Chọn giờ ít truy cập. Cập nhật thật vào lúc ít khách, tránh giờ chạy quảng cáo và ngày khuyến mãi.
- Cập nhật theo thứ tự. Thường làm lần lượt: lõi, rồi từng plugin quan trọng, rồi giao diện. Mỗi bước nhỏ để biết thay đổi nào gây lỗi, thay vì cập nhật mọi thứ một lúc.
- Kiểm tra sau cập nhật. Mở các trang chính, thử đặt hàng hoặc gửi biểu mẫu, xem nhật ký lỗi, đo tốc độ.
- Xoá bộ nhớ đệm đúng chỗ. Trang đã lưu đệm có thể còn hiển thị bản cũ; xoá đệm các trang bị ảnh hưởng chứ không nhất thiết xoá toàn bộ.
- Có đường quay lại. Nếu lỗi nặng, khôi phục từ bản sao lưu vừa tạo ở bước 2 rồi tìm nguyên nhân trên bản thử.
Với phiên bản PHP, nên nâng khi plugin và giao diện đã tương thích, và thử trên bản sao trước. Chạy phiên bản PHP đã hết hỗ trợ nghĩa là không còn nhận bản vá bảo mật; kiểm tra lịch hỗ trợ trên trang chính thức của PHP.
Bảy lớp bảo mật cơ bản
| Lớp | Việc cần có | Để làm gì |
|---|---|---|
| Tài khoản | Mật khẩu mạnh, xác thực hai bước, mỗi người một tài khoản, đúng quyền | Giảm rủi ro lộ mật khẩu |
| Đăng nhập | Giới hạn số lần nhập sai | Chặn dò mật khẩu hàng loạt |
| Thư mục tải lên | Không cho chạy mã PHP trong `wp-content/uploads` | Mã độc tải lên không chạy được |
| Nguồn cài đặt | Chỉ cài plugin, giao diện từ nguồn chính thức | Tránh cửa hậu trong bản bẻ khoá |
| Quét định kỳ | Kiểm tra tệp lõi có bị sửa không, quét mã độc | Phát hiện sớm |
| Chứng chỉ SSL | Tự gia hạn, có nhắc hạn | Tránh cảnh báo “không an toàn” |
| Sao lưu | Ở nơi khác, nhiều bản, đã thử khôi phục | Đường lui khi mọi thứ hỏng |
Đây là lớp nền, không phải bảo đảm tuyệt đối. Không có hệ thống nào an toàn 100%, nên quy trình quay lại và sao lưu quan trọng không kém phòng thủ.
Khi website bị chèn mã hoặc chuyển hướng lạ
Dấu hiệu thường gặp: khách bị chuyển sang trang lạ, kết quả tìm kiếm hiện nội dung không phải của anh chị, trình duyệt cảnh báo trang nguy hiểm. Việc nên làm theo thứ tự:
- Sao lưu hiện trạng (kể cả bản nhiễm) trước khi động vào, để còn bằng chứng và tìm nguyên nhân.
- Đổi mật khẩu quản trị, cơ sở dữ liệu, hosting và thu hồi tài khoản lạ.
- Tìm và loại bỏ mã độc, đối chiếu tệp lõi với bản gốc, rà thư mục tải lên và plugin.
- Đóng lỗ hổng gốc (thường là plugin cũ hoặc tài khoản yếu). Chỉ xoá mã mà không đóng cửa thì web bị nhiễm lại.
- Yêu cầu xem xét lại qua Google Search Console nếu website bị gắn cảnh báo.
Nếu không chắc cách làm, nhờ kỹ thuật viên xử lý sẽ an toàn hơn tự xoá tệp, vì xoá nhầm tệp lõi có thể làm website ngừng hẳn.
Nên giao cho ai
Website bán hàng hoặc có nhiều đơn mỗi ngày nên có người chịu trách nhiệm cập nhật và theo dõi theo chu kỳ, thay vì chờ có lỗi mới xử lý. Xem tổng quan trong bài quản trị website gồm những việc gì.
HVSC hỗ trợ
HVSC nhận nâng cấp có kiểm soát và gia cố bảo mật cho website đang chạy, kể cả website không do HVSC làm: sao lưu, thử trên bản sao, cập nhật vào giờ ít truy cập, kiểm tra sau cập nhật và giữ đường quay lại; website bị chèn mã được ưu tiên xử lý. Phạm vi, thời gian phản hồi và chi phí được ghi trong hợp đồng sau khi kiểm tra hiện trạng. Xem quản trị website trọn gói hoặc gọi 0939.502.093.
Cần website, app hoặc phần mềm cho doanh nghiệp?
HVSC bán những hệ thống đã chạy thật, bàn giao kèm vận hành và bảo trì.
Câu hỏi thường gặp
Cập nhật plugin có làm website ngừng hoạt động không?
Có thể, nếu cập nhật thẳng trên website đang chạy mà không thử. Thử trên bản sao và sao lưu ngay trước khi làm thật giúp giảm rủi ro và cho phép quay lại.
Bao lâu nên cập nhật một lần?
Nên theo chu kỳ cố định, ví dụ hằng tháng, và cập nhật sớm hơn khi có bản vá cho lỗ hổng bảo mật nghiêm trọng của plugin đang dùng.
Có nên bật tự động cập nhật không?
Với bản vá nhỏ có thể cân nhắc. Với website bán hàng, nhiều đơn vị chọn cập nhật có kiểm soát để kịp kiểm tra trước khi áp dụng.
Website bị chèn mã thì xoá plugin là xong?
Chưa chắc. Cần tìm mã độc ở nhiều nơi và đóng lỗ hổng gốc, nếu không website dễ bị nhiễm lại.
Plugin trả phí tải từ trang khác rẻ hơn có dùng được không?
Không nên. Bản không chính thức có thể kèm mã độc và không nhận được bản vá, vừa vi phạm bản quyền vừa rủi ro bảo mật.