Bạn có thể kiểm tra miễn phí xem email của mình có nằm trong một vụ lộ dữ liệu hay không bằng Have I Been Pwned (HIBP). Nếu có, việc cần làm là đổi mật khẩu, bật xác thực hai lớp và rà lại các tài khoản dùng chung mật khẩu. Bài này là phần tiếp theo của lộ trình 7 bước bảo mật tài khoản cả nhà.
Have I Been Pwned là gì và ai đứng sau?
HIBP là trang web miễn phí cho biết một tài khoản có xuất hiện trong dữ liệu của các vụ rò rỉ hay không. Trang do Troy Hunt, một blogger và chuyên gia công nghệ, lập ra và vận hành từ năm 2013. Theo phần giới thiệu, ý tưởng bắt đầu khi ông phân tích vụ lộ dữ liệu của Adobe và nhận thấy cùng những tài khoản, mật khẩu bị lộ lặp đi lặp lại.
Tất cả dữ liệu trên trang đến từ các vụ rò rỉ, tức dữ liệu lọt đến người không có quyền xem. Theo trang chủ (tra cứu tháng 10/2026), hệ thống ghi nhận hơn một nghìn website bị lộ dữ liệu và khoảng 17,8 tỷ địa chỉ tài khoản bị ảnh hưởng. Con số lớn này cho thấy việc email của bạn xuất hiện ở đâu đó là chuyện khá phổ biến, không phải điều đáng xấu hổ.
Kiểm tra email như thế nào cho an toàn?
- Tự gõ địa chỉ haveibeenpwned.com vào trình duyệt, không bấm đường link trong tin nhắn lạ.
- Nhập địa chỉ email vào ô kiểm tra và bấm nút Check.
- Đọc danh sách các vụ rò rỉ có email của bạn: tên dịch vụ, thời điểm và loại dữ liệu bị lộ.
Trang chỉ cần email để tra cứu. Không có lý do gì để bạn nhập mật khẩu thật vào ô này hay vào bất kỳ trang nào khác không rõ nguồn gốc. Nếu một trang tự xưng là “kiểm tra mật khẩu” mà đòi mật khẩu đầy đủ kèm email, hãy rời đi ngay.
Pwned Passwords dùng thế nào mà không lộ mật khẩu?
Ngoài kiểm tra email, HIBP có mục Pwned Passwords để biết một mật khẩu đã từng xuất hiện trong dữ liệu lộ hay chưa. Theo trang giải thích, mật khẩu được băm bằng SHA-1 ngay trên thiết bị của bạn, và chỉ 5 ký tự đầu của mã băm được gửi đi. Dịch vụ trả về danh sách các đuôi mã trùng khớp, trình duyệt của bạn tự so phần còn lại. Nhờ cơ chế gọi là k-anonymity này, trang không thấy mật khẩu đầy đủ.
Dù vậy, hãy thận trọng: chỉ thử với mật khẩu bạn định bỏ, hoặc để trình quản lý mật khẩu của bạn tự kiểm tra giúp. Nếu mật khẩu đã bị ghi nhận, HIBP khuyên ngừng dùng nó ngay, và đổi cả những tài khoản khác dùng cùng mật khẩu.
Thấy email nằm trong vụ lộ thì làm gì ngay?
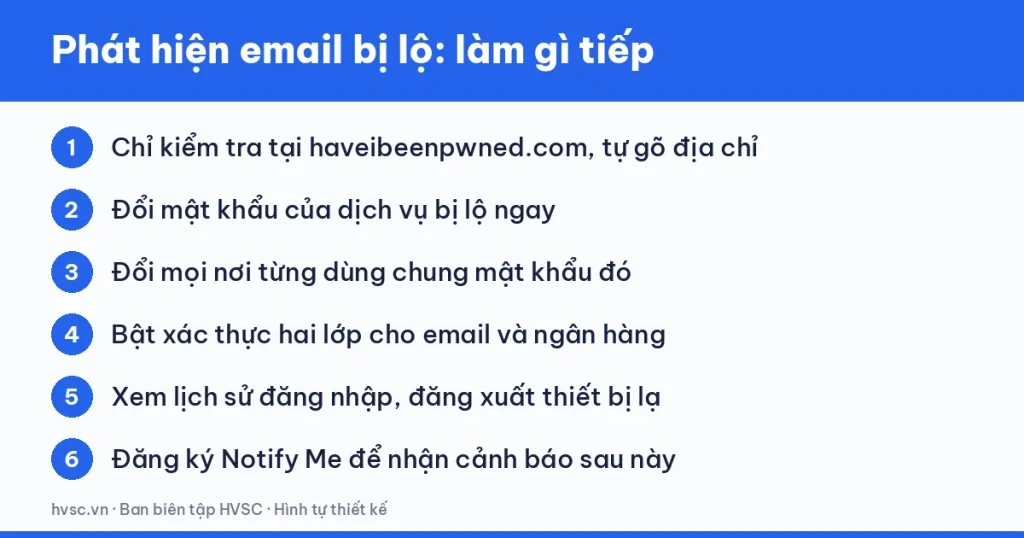
Đừng hoảng. Thứ tự xử lý hợp lý:
- Đổi mật khẩu của dịch vụ bị lộ, nếu bạn còn dùng dịch vụ đó. Nếu không còn dùng, hãy xoá tài khoản.
- Đổi mật khẩu ở mọi nơi bạn từng dùng chung mật khẩu ấy, bắt đầu từ email và ngân hàng.
- Bật xác thực hai lớp. Theo NCSC, khi mật khẩu chính bị người khác biết, xác thực hai lớp là lớp chặn họ vào tài khoản. Hướng dẫn nằm trong bài 2단계 인증 어디에서 켜는지.
- Xem lịch sử đăng nhập và đăng xuất các thiết bị bạn không nhận ra.
- Cảnh giác với email, tin nhắn xin thêm thông tin. Kẻ xấu hay dùng dữ liệu lộ để gửi thư giả mạo nghe có vẻ đáng tin, xem 7 dấu hiệu email lừa đảo.
Làm sao để lần sau biết sớm hơn?
HIBP có chức năng Notify Me: bạn đăng ký email và sẽ được báo khi email xuất hiện trong các vụ rò rỉ mới. Nên đăng ký cho email chính và email công việc.
Về lâu dài, cách giảm thiệt hại là mỗi tài khoản một mật khẩu riêng. Khi đó, một dịch vụ nhỏ bị lộ không kéo theo cả ngân hàng hay email. NCSC cũng ghi rằng trình quản lý mật khẩu có thể cảnh báo khi mật khẩu của bạn xuất hiện trong dữ liệu lộ. Bài kế tiếp của chuỗi sẽ so sánh Bitwarden và KeePassXC cho gia đình (2026년 11월 8일 게시 예정) để bạn chọn công cụ phù hợp. Nếu gặp tình huống bị mạo danh ngân hàng xin mã OTP sau khi dữ liệu bị lộ, đọc thêm cách phòng tránh lừa đảo mạo danh ngân hàng.
자주 묻는 질문
Email xuất hiện trên Have I Been Pwned thì tài khoản có bị hack không?
Chưa chắc. Nó cho biết địa chỉ email nằm trong dữ liệu của một vụ rò rỉ từ dịch vụ nào đó. Hãy coi đó là lời nhắc đổi mật khẩu, bật xác thực hai lớp và kiểm tra hoạt động đăng nhập.
Nhập email vào trang kiểm tra có an toàn không?
Chỉ nhập email vào đúng địa chỉ haveibeenpwned.com, bạn nên tự gõ địa chỉ hoặc dùng dấu trang. Tuyệt đối không nhập mật khẩu thật vào ô tìm kiếm email hay vào trang lạ.
Tôi nên đổi mật khẩu thế nào sau khi bị lộ?
Đổi mật khẩu của dịch vụ bị lộ trước, rồi mọi nơi từng dùng chung mật khẩu đó. Mỗi tài khoản một mật khẩu riêng, nên do trình quản lý mật khẩu tạo.
Có cách nào được báo khi bị lộ lần nữa không?
Có. Trang có chức năng Notify Me để đăng ký nhận thông báo khi email của bạn xuất hiện trong các vụ rò rỉ mới.
참고용 정보입니다: nội dung tổng hợp từ 4 nguồn chính thống nêu bên dưới, theo tình trạng tại thời điểm tra cứu (10/2026). Hãy kiểm tra lại trên trang chính thức trước khi quyết định. Cập nhật 30/10/26.
참고 자료
- Have I Been Pwned — trang chủ: https://haveibeenpwned.com/
- Have I Been Pwned — About: https://haveibeenpwned.com/About
- Have I Been Pwned — Pwned Passwords: https://haveibeenpwned.com/Passwords
- NCSC (Anh) — Password managers: https://www.ncsc.gov.uk/collection/top-tips-for-staying-secure-online/password-managers
웹사이트, 소프트웨어 또는 보안 상담이 필요하신가요?
문제를 설명해 주시면 HVSC 기술진이 기업에 맞는 범위와 방안을 협의해 드립니다.
자주 묻는 질문
Email xuất hiện trên Have I Been Pwned thì tài khoản có bị hack không?
Chưa chắc. Nó cho biết địa chỉ email nằm trong dữ liệu của một vụ rò rỉ từ dịch vụ nào đó. Hãy coi đó là lời nhắc đổi mật khẩu, bật xác thực hai lớp và kiểm tra hoạt động đăng nhập.
Nhập email vào trang kiểm tra có an toàn không?
Chỉ nhập email vào đúng địa chỉ haveibeenpwned.com, bạn nên tự gõ địa chỉ hoặc dùng dấu trang. Tuyệt đối không nhập mật khẩu thật vào ô tìm kiếm email hay vào trang lạ.
Tôi nên đổi mật khẩu thế nào sau khi bị lộ?
Đổi mật khẩu của dịch vụ bị lộ trước, rồi mọi nơi từng dùng chung mật khẩu đó. Mỗi tài khoản một mật khẩu riêng, nên do trình quản lý mật khẩu tạo.
Có cách nào được báo khi bị lộ lần nữa không?
Có. Trang có chức năng Notify Me để đăng ký nhận thông báo khi email của bạn xuất hiện trong các vụ rò rỉ mới.
 ▶
 ▶
 ▶
 ▶
 ▶
 ▶