Muốn cả nhà an toàn hơn trên mạng, bạn không cần mua phần mềm đắt tiền. Bảy việc dưới đây, làm lần lượt trong vài cuối tuần, đã che được phần lớn rủi ro thường gặp: mật khẩu bị đoán, tài khoản bị chiếm và tin nhắn lừa đảo.
Các khuyến nghị lấy từ hướng dẫn công khai của CISA (Mỹ), NCSC (Anh) và National Cybersecurity Alliance. CISA gom thành bốn việc cốt lõi cho mọi người: nhận biết và báo cáo lừa đảo, dùng mật khẩu mạnh, bật xác thực nhiều lớp, và cập nhật phần mềm.
Tài khoản nào cần bảo vệ trước, và mật khẩu thế nào là đủ mạnh?
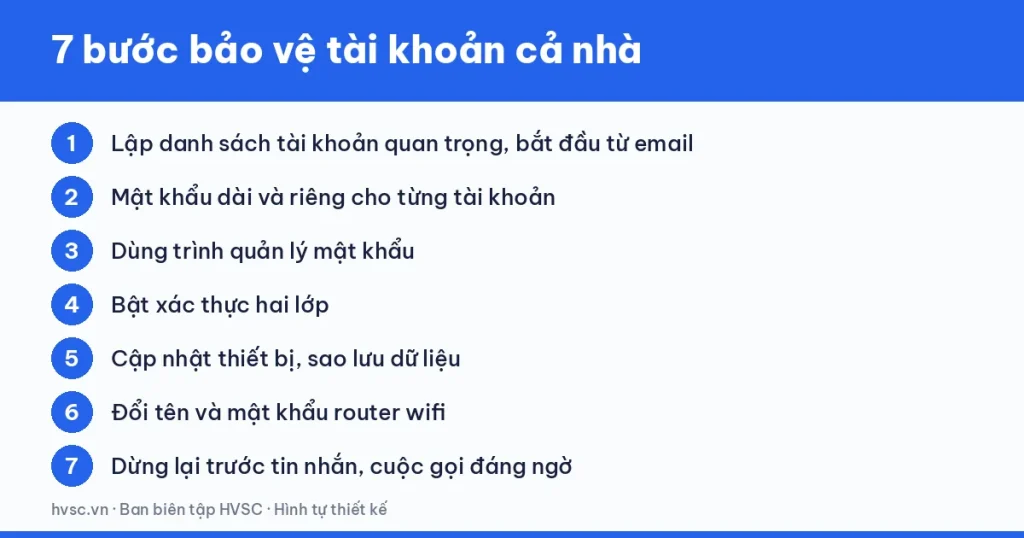
Bước 1 là lập danh sách tài khoản.
Hãy lập danh sách ngắn các tài khoản “chìa khoá”: email chính, tài khoản Google hoặc Apple, ngân hàng, ví điện tử, Zalo và Facebook. NCSC nhấn mạnh email cần một mật khẩu mạnh và không dùng ở nơi khác, vì ai vào được email thì có thể bấm “quên mật khẩu” ở hầu hết dịch vụ còn lại.
Mỗi thành viên nên có tài khoản riêng. Dùng chung một email cho cả nhà thì khi có sự cố, bạn khó biết ai làm gì.
Bước 2 là đặt mật khẩu. NCSC gợi ý cách đặt mật khẩu bằng ba từ ngẫu nhiên ghép lại. Cách này dài, dễ nhớ nhưng khó đoán hơn nhiều so với một từ có thay chữ thành số. Điều cần tránh là ngày sinh, tên con, tên thú cưng hay “12345”.
Quy tắc đi kèm: mỗi tài khoản một mật khẩu riêng. Nếu một trang nhỏ bị lộ dữ liệu, kẻ xấu sẽ thử đúng cặp email và mật khẩu đó trên ngân hàng, mạng xã hội. Muốn xem thêm bộ quy tắc đơn giản cho nhà có người lớn tuổi, đọc mật khẩu mạnh cho cả gia đình.
Bước 3 là giao việc nhớ cho công cụ. Không ai nhớ nổi hàng chục mật khẩu dài và khác nhau. CISA và NCSC đều khuyến khích dùng trình quản lý mật khẩu: nó tạo mật khẩu ngẫu nhiên, lưu lại và điền giúp bạn. Bạn chỉ cần nhớ một mật khẩu chính, thật dài, và bật xác thực hai lớp cho chính trình quản lý này. Khi đã bắt đầu, hãy xem so sánh Bitwarden và KeePassXC cho gia đình (sắp đăng ngày 08/11/2026) để chọn công cụ hợp thói quen.
Nên bật xác thực hai lớp ở đâu trước?
Đây là bước 4. Xác thực hai lớp (2SV hoặc MFA) thêm một bước thứ hai khi đăng nhập, như mã trong ứng dụng hoặc khoá bảo mật. Khi mật khẩu bị lộ, kẻ xấu vẫn bị chặn ở bước này. Ưu tiên theo thứ tự: email, ngân hàng và ví điện tử, tài khoản Google hoặc Apple, mạng xã hội. Hướng dẫn từng nền tảng có trong bài xác thực hai lớp bật ở đâu. Nếu thiết bị hỗ trợ, bạn cũng có thể chuyển dần sang khoá đăng nhập không cần mật khẩu, xem passkey thay mật khẩu.
Một nguyên tắc cho cả nhà: mã xác thực là của riêng bạn. Không đọc cho người gọi điện, kể cả khi họ xưng là ngân hàng hay cơ quan nhà nước.
Cập nhật và sao lưu có phải việc to tát không?
Bước 5 gồm hai thói quen nhỏ. Cả NCSC và National Cybersecurity Alliance đều đặt việc cập nhật lên đầu danh sách. Bản cập nhật vá các lỗi mà kẻ xấu đã biết, nên hệ điều hành, trình duyệt và ứng dụng ngân hàng cần được cập nhật trên mọi thiết bị, kể cả điện thoại. Bật cập nhật tự động nếu có thể.
Sao lưu là tấm lưới an toàn khi máy hỏng, mất hoặc bị mã hoá tống tiền. NCSC khuyên sao lưu dữ liệu quan trọng như ảnh và giấy tờ ra ổ cứng ngoài hoặc dịch vụ lưu trữ đám mây. Cả nhà có thể chọn một người phụ trách nhắc lịch sao lưu mỗi tháng.
Router wifi nhà có cần chỉnh không?
Bước 6 ít người làm, nhưng đáng làm. National Cybersecurity Alliance liệt kê các điểm chính:
- Đổi tên mạng wifi mặc định sang một tên khó đoán, không chứa họ tên hay địa chỉ.
- Đổi mật khẩu quản trị router, thay cho mật khẩu in trên nhãn.
- Chọn chuẩn mã hoá WPA2 trở lên, tránh WEP đã lỗi thời.
- Lập mạng khách riêng cho bạn bè đến chơi và cho thiết bị thông minh như camera, tivi.
- Bật tường lửa và cập nhật phần mềm cho thiết bị mạng.
Nếu không rành, hãy nhờ nhà mạng hoặc người quen kỹ thuật hướng dẫn một lần.
Làm sao nhận ra tin nhắn lừa đảo và giữ thói quen?
Bước 7. Phần lớn vụ mất tiền bắt đầu từ một tin nhắn hoặc cuộc gọi, không phải từ việc phá mật khẩu. CISA khuyên bạn dừng lại trước khi bấm vào liên kết, cân nhắc nếu tin nhắn tạo cảm giác gấp gáp, và báo cáo tin đáng ngờ. Dấu hiệu quen thuộc gồm: đòi mã OTP, hối thúc chuyển tiền, đường link lạ, hứa hẹn quà hoặc hoàn tiền. Bài email lừa đảo 7 dấu hiệu nhận biết có thể in ra dán cạnh máy tính của nhà.
Trước khi làm theo yêu cầu của người “quen” qua tin nhắn, hãy gọi lại bằng số đã lưu trong máy. Việc đơn giản này chặn được nhiều chiêu giả mạo.
Để duy trì: Chia việc theo tuần: tuần một làm email và mật khẩu, tuần hai bật xác thực hai lớp, tuần ba cập nhật và sao lưu, tuần bốn chỉnh router. Mỗi quý rà soát nhanh một lần. Để kiểm tra email có nằm trong vụ lộ dữ liệu nào chưa, mời đọc bài kiểm tra email bị lộ bằng Have I Been Pwned (sắp đăng ngày 30/10/2026).
Trong chuỗi bài này
Bài này là trụ của chuỗi “Bảo mật tài khoản gia đình”. Các bài đi sâu từng ý sẽ lần lượt lên sóng:
- Email của bạn có bị lộ mật khẩu? Kiểm tra bằng Have I Been Pwned (sắp đăng ngày 30/10/2026) (ngày 30/10/2026)
- Trình quản lý mật khẩu cho gia đình: Bitwarden hay KeePassXC? (sắp đăng ngày 08/11/2026) (ngày 08/11/2026)
- Khoá màn hình điện thoại: mã PIN, vân tay hay khuôn mặt cho an toàn? (sắp đăng ngày 17/11/2026) (ngày 17/11/2026)
- Tài khoản Google bị lạ: cách kiểm tra thiết bị và khôi phục (sắp đăng ngày 26/11/2026) (ngày 26/11/2026)
- Wi-Fi nhà an toàn hơn: 6 thiết lập router nên đổi ngay (sắp đăng ngày 05/12/2026) (ngày 05/12/2026)
- Cho trẻ dùng mạng: thiết lập an toàn theo độ tuổi, không cấm tuyệt đối (sắp đăng ngày 14/12/2026) (ngày 14/12/2026)
- Người thân lớn tuổi dùng điện thoại: 5 thiết lập chống bị lừa (sắp đăng ngày 23/12/2026) (ngày 23/12/2026)
Nếu cần hỗ trợ, bạn có thể liên hệ đội Công nghệ của HVSC.
자주 묻는 질문
Cả nhà nên bắt đầu từ tài khoản nào?
Bắt đầu từ email chính, vì email thường dùng để đặt lại mật khẩu cho hầu hết tài khoản khác. Sau đó đến ngân hàng, ví điện tử, mạng xã hội và tài khoản Google hoặc Apple.
Người lớn tuổi không rành công nghệ thì làm thế nào?
Chọn vài việc cốt lõi: mật khẩu riêng cho email, bật xác thực hai lớp, và nhớ quy tắc không đọc mã xác thực cho bất kỳ ai. Con cháu ngồi cùng thiết lập một lần rồi ghi lại cách khôi phục tài khoản.
Có cần trả tiền cho trình quản lý mật khẩu không?
Không bắt buộc. Nhiều trình quản lý mật khẩu có gói miễn phí đủ dùng cho cá nhân; bài so sánh riêng trong chuỗi sẽ nói rõ hơn. Điều quan trọng là dùng thường xuyên và bảo vệ chính tài khoản quản lý bằng mật khẩu dài cùng xác thực hai lớp.
Bao lâu nên rà soát lại một lần?
Mỗi quý một lần là hợp lý: kiểm tra thiết bị đăng nhập, xoá ứng dụng không dùng, thử khôi phục tài khoản và xem email có nằm trong vụ lộ dữ liệu nào không.
Thông tin mang tính tham khảo: nội dung tổng hợp từ 3 nguồn chính thống nêu bên dưới, theo tình trạng tại thời điểm tra cứu (10/2026). Hãy kiểm tra lại trên trang chính thức trước khi quyết định. Cập nhật 21/10/26.
참고 자료
- CISA — Secure Our World: https://www.cisa.gov/secure-our-world
- NCSC (Anh) — Top tips for staying secure online: https://www.ncsc.gov.uk/collection/top-tips-for-staying-secure-online
- National Cybersecurity Alliance — Securing Your Home Network: https://staysafeonline.org/online-safety-privacy-basics/securing-your-home-network/
Cần tư vấn website, phần mềm hoặc bảo mật?
Mô tả bài toán, kỹ thuật HVSC trao đổi phạm vi và phương án phù hợp với doanh nghiệp.
자주 묻는 질문
Cả nhà nên bắt đầu từ tài khoản nào?
Bắt đầu từ email chính, vì email thường dùng để đặt lại mật khẩu cho hầu hết tài khoản khác. Sau đó đến ngân hàng, ví điện tử, mạng xã hội và tài khoản Google hoặc Apple.
Người lớn tuổi không rành công nghệ thì làm thế nào?
Chọn vài việc cốt lõi: mật khẩu riêng cho email, bật xác thực hai lớp, và nhớ quy tắc không đọc mã xác thực cho bất kỳ ai. Con cháu ngồi cùng thiết lập một lần rồi ghi lại cách khôi phục tài khoản.
Có cần trả tiền cho trình quản lý mật khẩu không?
Không bắt buộc. Nhiều trình quản lý mật khẩu có gói miễn phí đủ dùng cho cá nhân; bài so sánh riêng trong chuỗi sẽ nói rõ hơn. Điều quan trọng là dùng thường xuyên và bảo vệ chính tài khoản quản lý bằng mật khẩu dài cùng xác thực hai lớp.
Bao lâu nên rà soát lại một lần?
Mỗi quý một lần là hợp lý: kiểm tra thiết bị đăng nhập, xoá ứng dụng không dùng, thử khôi phục tài khoản và xem email có nằm trong vụ lộ dữ liệu nào không.
 ▶
 ▶
 ▶
 ▶
 ▶
 ▶